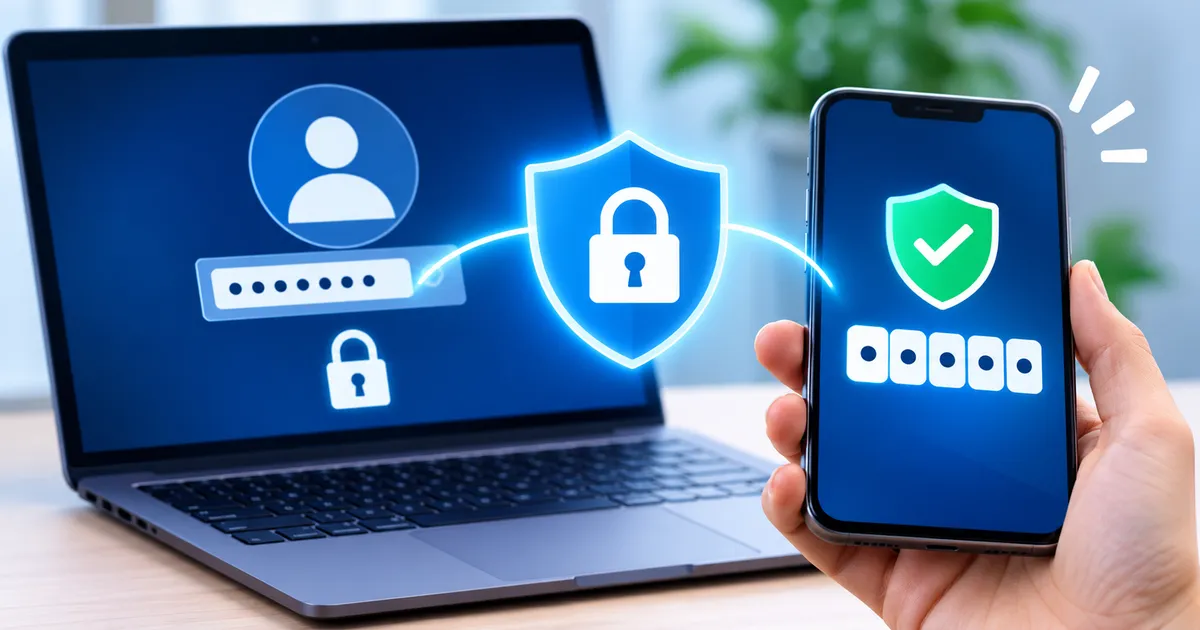
Di dunia digital saat ini, satu kata sandi saja sering tidak cukup untuk menjaga keamanan akun online Anda. Two-factor authentication (2FA) menyediakan cara yang sederhana namun kuat untuk memperkuat keamanan dengan meminta dua bukti independen bahwa Anda memang orang yang Anda klaim.
Memahami Konsep Two-Factor Authentication
Two-factor authentication adalah metode verifikasi identitas pengguna menggunakan dua kategori kredensial yang berbeda, atau “faktor”. Ide dasarnya adalah bahwa jika satu faktor terkompromi, penyerang tetap membutuhkan faktor kedua untuk mendapatkan akses.
Tiga kategori luas faktor autentikasi adalah:
- Something you know – biasanya kata sandi atau PIN.
- Something you have – perangkat fisik seperti smartphone, token hardware, atau kartu pintar.
- Something you are – sifat biometrik seperti sidik jari atau pola wajah.
Two-factor authentication menggabungkan dua dari kategori ini. Misalnya, kata sandi (something you know) ditambah kode yang dihasilkan di ponsel Anda (something you have) adalah kombinasi yang umum.
Cara Kedua Faktor Bekerja Bersama
Saat Anda masuk ke layanan yang mendukung 2FA, proses biasanya mengikuti langkah-langkah berikut:
- Anda memasukkan nama pengguna dan kata sandi seperti biasa.
- Sistem memeriksa kata sandi. Jika benar, layanan meminta faktor kedua.
- Anda memberikan faktor kedua – misalnya, kode satu‑kali dari aplikasi autentikator atau notifikasi push yang Anda setujui di ponsel.
- Hanya setelah kedua faktor diverifikasi layanan memberikan akses.
Alur dua langkah ini berarti bahwa meskipun penyerang memperoleh kata sandi Anda, mereka tidak dapat masuk tanpa juga memiliki faktor kedua.
Metode Umum dan Apa yang Perlu Diperhatikan
Ada beberapa cara untuk mengimplementasikan faktor “something you have”. Setiap metode memiliki kelebihan dan pertimbangan masing‑masing:
- Authenticator apps – Aplikasi seperti Google Authenticator atau Microsoft Authenticator menghasilkan password satu‑kali berbasis waktu (TOTP). Pilih layanan yang mendukung protokol TOTP standar, karena dapat bekerja dengan banyak aplikasi.
- SMS codes – Pesan teks berisi kode numerik singkat dikirim ke ponsel Anda. Meskipun praktis, SMS rentan terhadap serangan SIM‑swap, sehingga umumnya dianggap kurang aman dibandingkan kode yang dihasilkan aplikasi.
- Push notifications – Layanan mengirim notifikasi ke perangkat tepercaya, dan Anda menyetujui atau menolak upaya masuk. Metode ini ramah pengguna tetapi bergantung pada keamanan perangkat dan saluran notifikasi.
- Hardware tokens – Perangkat fisik (misalnya YubiKey) yang menghasilkan kode atau berfungsi sebagai kunci kriptografi. Memberikan keamanan kuat tetapi mengharuskan Anda membawa token.
- Biometrics – Sidik jari atau pengenalan wajah pada perangkat dapat menjadi faktor kedua. Metode ini nyaman tetapi tergantung pada integritas perangkat keras dan perangkat lunak.
Ketika memilih metode, pertimbangkan keseimbangan antara kenyamanan dan keamanan yang sesuai dengan kebutuhan pribadi atau organisasi Anda.
Manfaat Menggunakan Two-Factor Authentication
Penerapan 2FA memberikan beberapa keuntungan jelas:
- Reduced risk of credential theft – Bahkan jika kata sandi bocor dalam pelanggaran data, penyerang tetap tidak memiliki faktor kedua.
- Mitigation of phishing attacks – Situs phishing dapat mencuri kata sandi, tetapi tidak dapat menyediakan faktor kedua tanpa perangkat korban.
- Improved compliance posture – Banyak standar keamanan dan regulasi merekomendasikan atau mewajibkan multi‑factor authentication untuk akun sensitif.
- Peace of mind – Mengetahui ada lapisan tambahan yang melindungi data pribadi dapat mengurangi kecemasan terhadap ancaman online.
Pertimbangan Praktis untuk Menyiapkannya
Sebelum mengaktifkan 2FA, pikirkan poin praktis berikut:
- Backup options – Pastikan Anda memiliki metode cadangan yang dapat diandalkan (seperti kode pemulihan) bila kehilangan akses ke faktor kedua utama.
- Device security – Perangkat yang menyimpan faktor kedua harus dilindungi dengan kata sandi kuat, PIN, atau kunci biometrik.
- Account coverage – Prioritaskan mengaktifkan 2FA pada akun yang menyimpan data berharga, seperti email, perbankan, dan penyimpanan cloud.
- Usability for others – Jika Anda mengelola tim, pilih metode yang mudah diadopsi dan dipelihara oleh semua anggota.
- Recovery process – Kenali langkah pemulihan akun layanan sebelum mengandalkan 2FA secara eksklusif.
Sebagian besar layanan menyediakan wizard pengaturan yang mudah diikuti untuk menautkan aplikasi autentikator atau mendaftarkan nomor telepon. Kuncinya adalah mengikuti petunjuk, menyimpan informasi pemulihan dengan aman, dan menguji alur masuk setelah konfigurasi.
Kesalahan Umum dan Cara Menghindarinya
Meski menggunakan 2FA, beberapa kesalahan dapat melemahkan postur keamanan Anda:
- Relying on SMS alone – Seperti disebutkan, SMS rentan terhadap penyadapan. Padukan dengan metode yang lebih kuat bila memungkinkan.
- Skipping backup codes – Jika Anda kehilangan ponsel dan tidak memiliki cadangan, Anda dapat terkunci dari akun.
- Using the same second factor for every account – Meskipun praktis, satu perangkat yang dikompromikan dapat memengaruhi banyak layanan. Pertimbangkan token hardware untuk akun bernilai tinggi.
- Neglecting device updates – Sistem operasi atau aplikasi yang tidak terbarui dapat menimbulkan kerentanan yang merusak 2FA.
- Sharing authentication codes – Jangan pernah membagikan kode satu‑kali atau notifikasi push kepada siapa pun, bahkan jika mereka mengaku staf dukungan.
Dengan tetap sadar akan isu‑isu ini dan menerapkan kebersihan dasar, Anda dapat menjaga lapisan perlindungan tambahan tetap efektif.
Quick checklist
- Identifikasi akun paling kritis (email, perbankan, penyimpanan cloud).
- Pilih metode 2FA yang menyeimbangkan keamanan dan kenyamanan untuk tiap akun.
- Aktifkan 2FA melalui pengaturan keamanan layanan; ikuti panduan di layar.
- Simpan kode pemulihan di lokasi offline yang aman (misalnya manajer kata sandi atau salinan cetak).
- Amankan perangkat yang menyimpan faktor kedua dengan metode kunci yang kuat.
- Tinjau dan perbarui pengaturan 2FA secara berkala, terutama setelah mengganti nomor telepon atau perangkat.
Key takeaway
Two-factor authentication menambahkan bukti identitas kedua yang independen ke proses masuk, secara dramatis menurunkan peluang kata sandi yang dicuri saja dapat menyebabkan pelanggaran. Dengan memilih metode yang tepat, mencadangkan kredensial, dan menjaga perangkat tetap aman, Anda menciptakan penghalang kuat yang melindungi kehidupan digital Anda tanpa memerlukan keahlian teknis tingkat tinggi.